微软Agent Framework恶意版本窃取开发者密钥
微软旗下Agent Framework的官方Python软件包在PyPI上遭到供应链攻击,攻击者发布了两个带有凭证窃取代码的恶意版本。BleepingComputer页面标注的发布时间为11月18日11:58,网站没有注明时区;考虑到该媒体位于纽约,以下按美国东部标准时间记录。
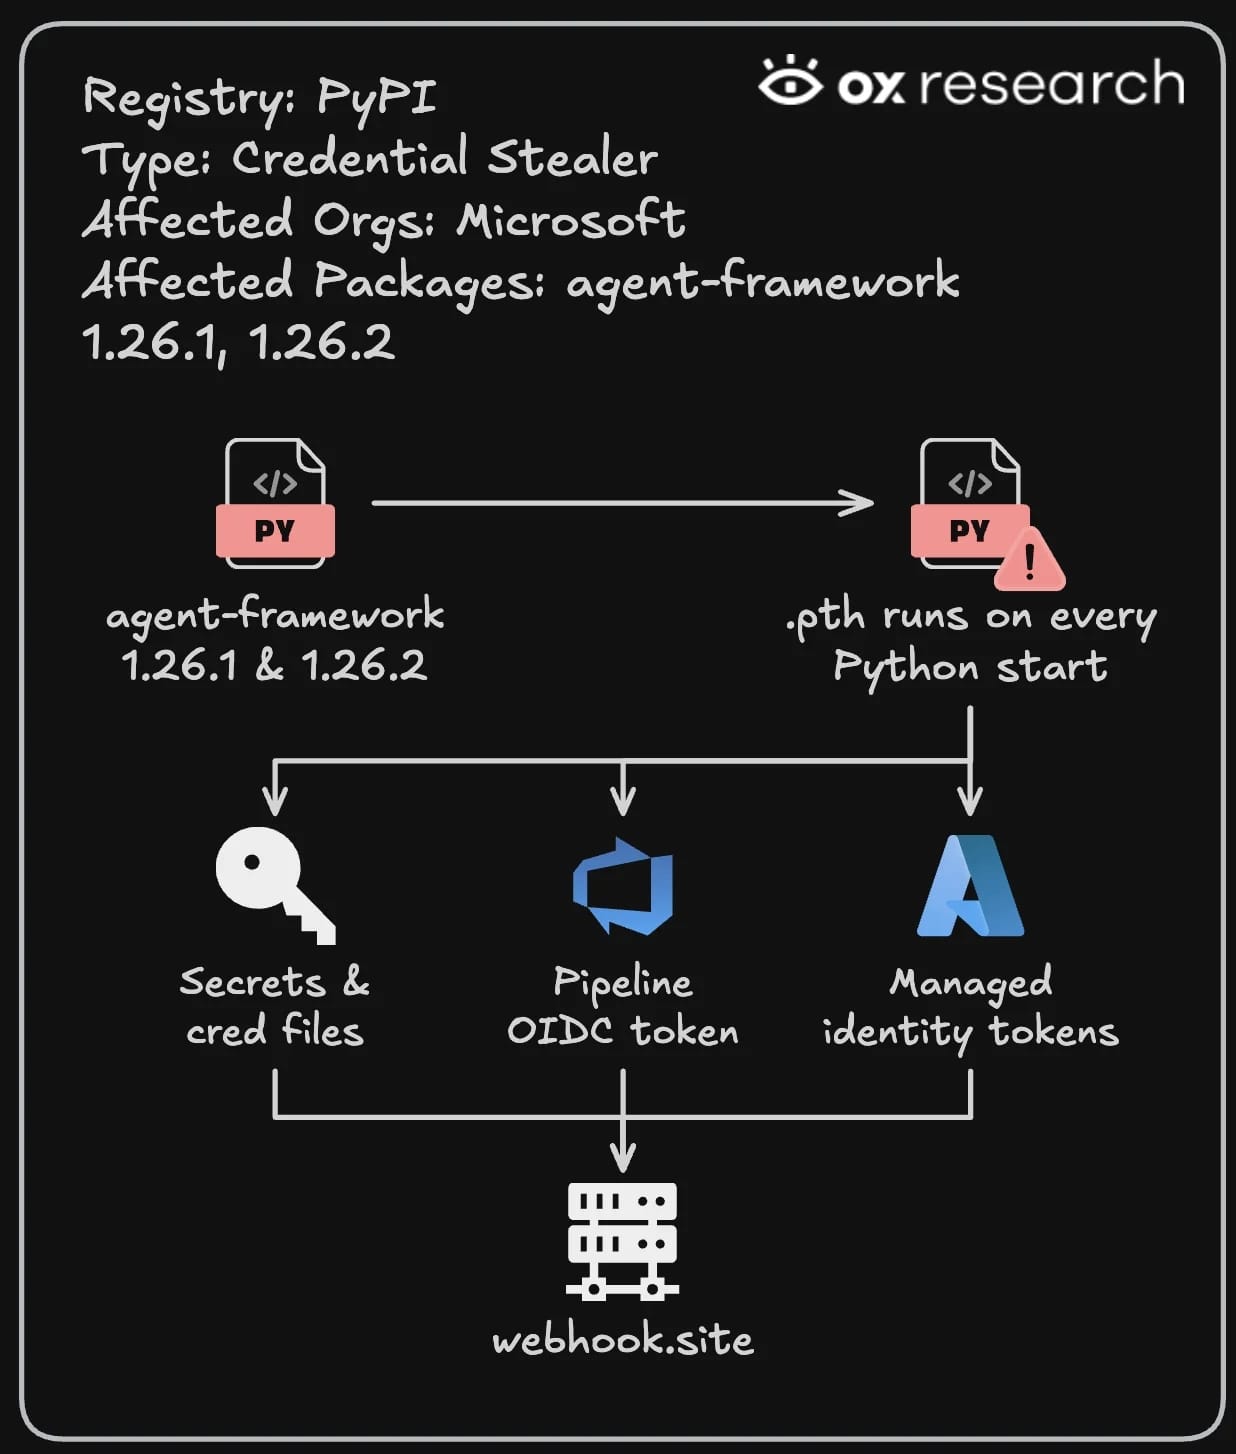
报道指出,受影响版本为1.26.1和1.26.2,于11月17日上传。它们仍依赖正常的核心组件,因此表面上可以继续工作,但安装包加入了Python启动钩子,可能在受影响环境启动Python时自动执行,不需要用户主动导入Agent Framework。安全公司Socket、Step Security和Ox Security分别分析了样本,发现恶意代码会读取环境变量、本地配置文件及有权限访问的其他进程环境,寻找Azure、AWS、GitHub、Docker、Hugging Face、OpenAI等服务的密钥和访问令牌,并尝试获取Azure托管身份及GitHub Actions等工作流身份令牌,再将收集的数据发送到攻击者控制的webhook地址。
PyPI随后隔离了两个恶意版本,但Step Security的时间线显示,1.26.2在1.26.1被隔离后约两分多钟就再次发布,说明第一次下架并未立即撤销攻击者的发布权限。研究人员尚未确认攻击者最初如何取得微软项目的发布权限,也不能仅凭发现恶意代码就认定每个安装者的数据都已成功外传。安全团队建议安装过这两个版本的开发者先隔离环境,不要继续运行Python或pip,使用干净环境重建并回退到1.26.0,同时轮换可能暴露的密钥。企业还应检查网络出口日志,区分被拦截的连接尝试和真正完成的数据外传。此事提醒开发者:官方项目名称和正常运行表现都不能替代对包版本、发布来源和构建证明的核验。
图片说明:Ox Security提供的攻击流程图,经BleepingComputer刊载 https://www.bleepstatic.com/images/news/u/1220909/2026/November/attackoverview.jpg
声明:本文转载自BleepingComputer,观点仅代表作者本人。原文链接:https://www.bleepingcomputer.com/news/security/microsofts-agent-framework-pypi-package-compromised-to-steal-credentials/